Welche Hardware-Wallet ich für Bitcoin empfehle – und warum nicht Ledger
Hinweis: Dieser Artikel enthält Werbelinks (Affiliate). Links mit dem Zusatz [Werbelink] sind Empfehlungslinks. Kaufst du darüber, bekomme ich eine Provision. Am Preis ändert sich für dich nichts. Meine Einschätzung hängt nicht davon ab, und die Schwächen der Geräte stehen trotzdem drin.
Irgendwann kommt der Moment. Die Bitcoin liegen auf der Börse, und es fühlt sich komisch an.
Vielleicht nach einer Pleite-Meldung. Vielleicht, weil der Betrag größer geworden ist, als dir lieb ist. Dann kommt die Frage: Welche Hardware-Wallet soll es werden?
Die kurze Antwort zuerst. Wenn du nur Bitcoin hast, nimm ein Bitcoin-only-Gerät. Ich selbst nutze die BitBox02 in der Bitcoin-only-Edition von Shift Crypto aus der Schweiz, und für die meisten Einsteiger halte ich sie für eine sehr gute Wahl. Wer ein iPhone nutzt, nimmt die neuere BitBox02 Nova, ebenfalls als Bitcoin-only.
Warum genau die, warum ich von Ledger abrate und welche Alternativen auch okay sind, steht unten. Ganz am Ende kommt der Teil, den viele überspringen. Dabei ist er der wichtigste: Backup und Wiederherstellung.
Kurz zur Einordnung: Was eine Hardware-Wallet eigentlich macht
Deine Bitcoin liegen nicht „auf“ dem Gerät. Sie liegen auf der Blockchain.
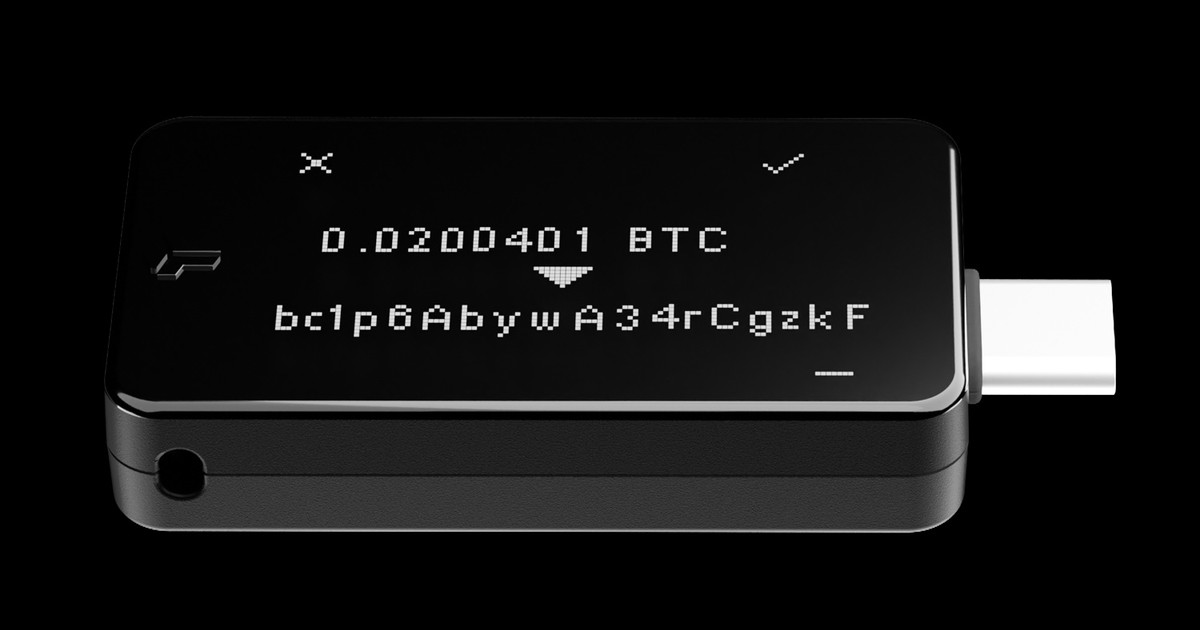
Die Hardware-Wallet hält nur den privaten Schlüssel. Mit dem unterschreibt sie Transaktionen, und der Schlüssel verlässt dabei nie das Gerät. Dein Rechner oder Handy bereitet alles vor. Das Gerät zeigt dir Betrag und Adresse, und du bestätigst direkt am Gerät.
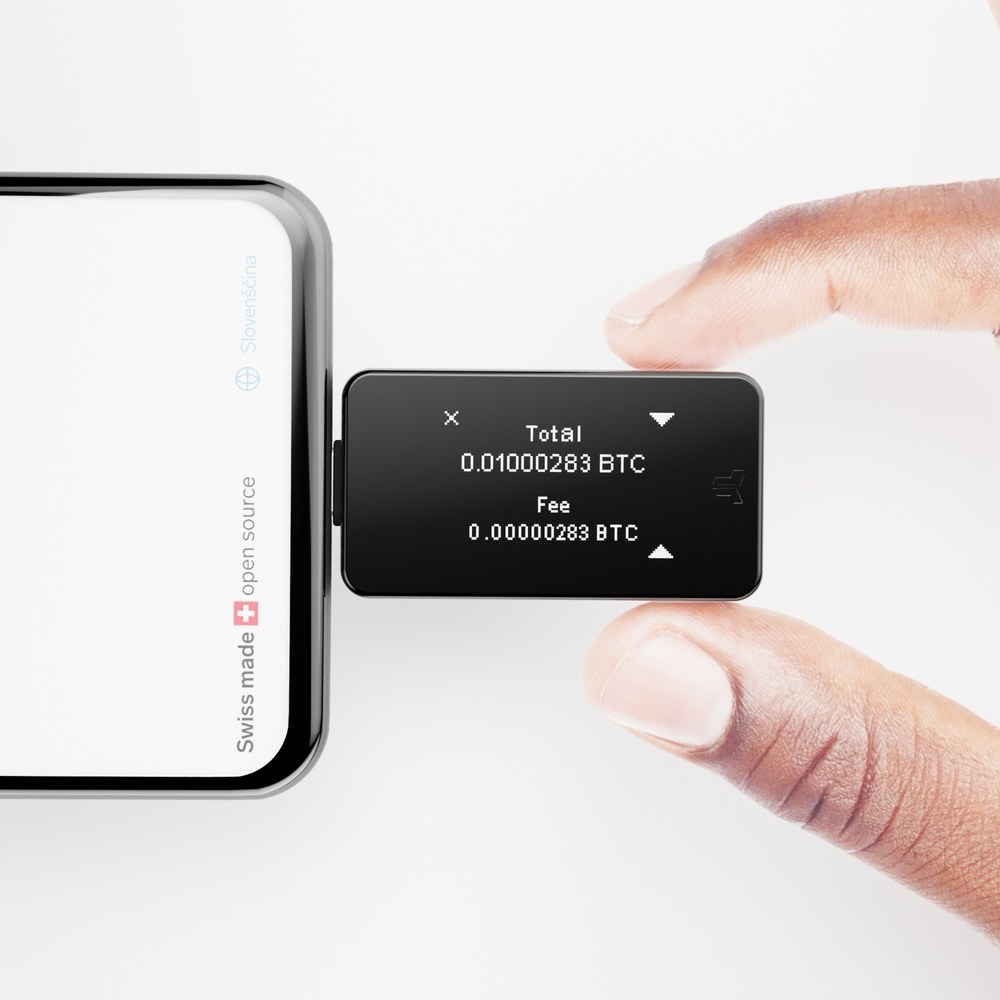
Stell es dir wie einen Tresor vor, der nur aufgeht, wenn du selbst danebenstehst und nickst.
Ein gutes Gerät muss deshalb drei Dinge können:
- Den Schlüssel wirklich zufällig erzeugen.
- Ihn so speichern, dass ihn auch jemand mit dem Gerät in der Hand nicht herausbekommt.
- Dir auf dem eigenen Display ehrlich zeigen, was du unterschreibst, auch wenn dein Rechner verseucht ist.
Und: Du solltest dem Hersteller so wenig wie möglich blind glauben müssen. Genau da unterscheiden sich die Geräte am stärksten.
Warum Bitcoin-only?
Eine Multi-Wallet kann hunderte Coins und tausende Token. Klingt nach mehr. Für dich als Bitcoiner heißt das vor allem: mehr Code.
Jeder zusätzliche Coin bringt eigene Parser, eigene Signaturverfahren und eigene Sonderfälle mit. Jede Zeile davon kann einen Fehler haben. Und jeder Fehler ist eine mögliche Tür.
Ein Bitcoin-only-Gerät lässt das alles weg. Die Firmware ist kleiner und leichter zu prüfen. Weniger Code, weniger Angriffsfläche.
Das ist keine Theorie. Am 17. August 2026 hat Shift Crypto das Firmware-Update 9.26.5 („Dixence“) veröffentlicht und damit eine schwere Lücke geschlossen. Über einen Speicherfehler hätte ein manipulierter Rechner eigenen Code auf dem Gerät ausführen können.
Die Bedingungen waren eng: Betroffen war nur die Multi-Edition, nur solange auf dem Gerät noch keine Wallet eingerichtet war, und nur an einem bösartigen Rechner. Laut Hersteller gibt es keine Berichte über eine Ausnutzung.
Spannend ist, was Shift Crypto zur Bitcoin-only-Edition schreibt. Sinngemäß übersetzt: Sie ist nicht betroffen, weil ihre Firmware den betroffenen Code gar nicht enthält.
Code, der nicht da ist, kann nicht kaputt sein.
Noch ein Punkt: Bei der BitBox lässt der Bootloader laut Hersteller nur Firmware der eigenen Edition zu, und alte Firmware lässt sich nicht zurückspielen. Ein Bitcoin-only-Gerät wird also nicht heimlich per Update zum Multi-Gerät. Du weißt, was du hast.
Meine Empfehlung: BitBox02 Bitcoin-only
Vorweg, damit du weißt, woher die Empfehlung kommt: Ich nutze selbst eine BitBox02. Die technischen Angaben unten habe ich aber nicht aus dem Bauch. Sie stammen vom Hersteller Shift Crypto oder aus unabhängigen Berichten, die Links stehen ganz unten in den Quellen. Prüf es gern selbst nach. Und die Schwächen lasse ich nicht weg.
Wer steckt dahinter?
Die BitBox kommt von der Shift Crypto AG aus dem Raum Zürich. Die Geschichte ist älter, als viele denken.
Douglas Bakkum und Jonas Schnelli haben die Reihe 2015 mit der „Digital BitBox“ gestartet. Damals entstand das Projekt als Spin-off des Bio Engineering Laboratory der ETH Zürich in Basel. Jonas Schnelli war bis 2021 Maintainer bei Bitcoin Core.
Die BitBox02 kam im September 2019, direkt mit eigener Bitcoin-only-Edition. Im Juni 2025 wurde die BitBox02 Nova vorgestellt.
Gefertigt wird laut Hersteller in der Schweiz. Dort werden auch die Sicherheitseinstellungen bei der Produktion gesetzt.
Macht „Schweiz“ ein Gerät sicherer? Nicht automatisch. Ein Standort ersetzt keine gute Technik. Was ich schätze: Die Firma ist überschaubar, hat einen klaren Fokus und redet offen über Probleme. Dazu gleich mehr.
Was die BitBox technisch richtig macht
Offener Code, den du prüfen kannst. Die Firmware ist Open Source und laut Hersteller reproduzierbar. Heißt: Jeder kann den Quellcode selbst bauen und vergleichen, ob genau die Datei herauskommt, die auf dein Gerät kommt. Das ist der Unterschied zwischen „vertrau uns“ und „prüf es nach“.
Zwei Chips statt einem. Die offene Firmware läuft auf einem normalen Mikrocontroller. Dazu kommt ein eigener Sicherheitschip: bei der BitBox02 ein ATECC608B von Microchip, bei der Nova ein Optiga Trust M V3 von Infineon mit EAL6+-Zertifizierung.
Der Trick dabei: Die Seed liegt verschlüsselt auf dem Mikrocontroller. Zum Entschlüsseln braucht es laut Hersteller drei Geheimnisse, eins aus jedem Chip plus dein Gerätepasswort. Wer nur einen Chip knackt, hat nichts.
Gleichzeitig musst du dem geschlossenen Sicherheitschip nicht blind vertrauen. Die eigentliche Wallet-Logik läuft im offenen Code. Für den Nova-Chip ist die Dokumentation außerdem ohne Geheimhaltungsvertrag einsehbar.
Zufall aus fünf Quellen. Beim Anlegen einer neuen Wallet mischt die BitBox fünf Zufallsquellen, unter anderem aus beiden Chips und von deinem Rechner. Ist eine davon schwach, bleibt das Ergebnis trotzdem stark, solange eine gut ist. Wie wichtig das ist, hat 2026 ausgerechnet ein anderer Hersteller gezeigt (siehe Coldcard unten).
Anti-Klepto. Klingt nach Comic, ist aber clever. Ein bösartiges Gerät könnte theoretisch Teile deines Schlüssels in Signaturen verstecken und so nach und nach verraten. Beim Anti-Klepto-Verfahren gibt die App ein Stück Zufall dazu und prüft danach, ob es auch verwendet wurde. So kann das Gerät nichts heimlich reinschmuggeln.
Echtheitsprüfung und Gehäuse. Jede BitBox bekommt in der Fabrik einen eigenen Schlüssel. Damit prüft die App beim Anschließen, ob das Gerät echt ist. Die Chips sind mit Epoxid vergossen, und die Gehäusehälften sind so verklebt, dass Stifte beim Öffnen abbrechen. Unbemerkt rumbasteln wird dadurch deutlich schwerer.
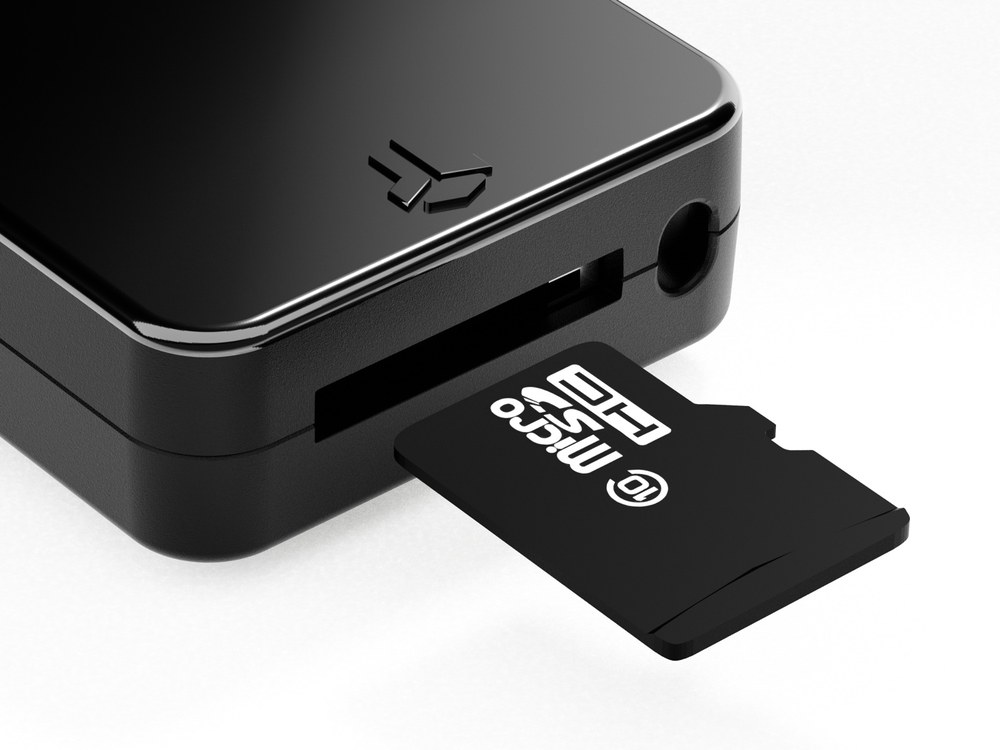
Backup auf microSD. Das Backup landet auf einer microSD-Karte, die im Paket liegt. Zusätzlich kannst du dir die 24 Wiederherstellungswörter anzeigen lassen und aufschreiben. Mehr dazu unten.
Was mir nicht so gefällt (ehrlich)
- Auch die BitBox hatte Lücken. Neben der Multi-Lücke gab es 2026 einen Fehler im Bootloader der älteren BitBox02 (behoben mit 9.26.2) und einen Fehler bei Silent Payments (behoben mit 9.26.5). Laut Hersteller gibt es keine Berichte über eine Ausnutzung. Gut finde ich, dass das öffentlich und mit Details erklärt wurde. Fehler passieren. Wichtig ist, wie offen damit umgegangen wird. Für dich heißt das: Updates machen.
- Newsletter-Leck im September 2026. Am 10. September 2026 gab es eine Lücke bei Brevo, dem Dienstleister für Shift Cryptos Newsletter. Angreifer haben Listen mit E-Mail-Adressen (Newsletter, Partnerprogramm, Tutorials) heruntergeladen und Phishing-Mails verschickt. Laut Hersteller waren nur E-Mail-Adressen betroffen, keine Anschriften oder Bestelldaten. Trezor und CoinTracking hat es übrigens auch erwischt.
- Kein Akku, keine Tasten. Die BitBox02 bedienst du über Touch-Flächen an den Kanten. Geschmackssache. Am Handy läuft die alte BitBox02 nur mit Android, fürs iPhone brauchst du die Nova.
Welche nehmen?
- BitBox02 Bitcoin-only: Wenn du am Rechner oder mit Android arbeitest. Stand 27.10.2026 kostet sie im offiziellen Shop 149 €.
- BitBox02 Nova Bitcoin-only: Wenn du iPhone oder iPad nutzt (die Nova kann Bluetooth, die alte nicht) oder das robustere Glasdisplay und den neueren Chip willst. Stand 27.10.2026 kostet sie im offiziellen Shop 175 €.
Bestellen kannst du direkt beim Hersteller: BitBox Shop [Werbelink]
Wichtig: Wähl bei der Bestellung die Bitcoin-only-Edition. Die Multi-Edition sieht genauso aus.
Warum ich Ledger nicht empfehle
Ledger aus Frankreich ist der bekannteste Hersteller. Die Geräte sind technisch nicht schlecht. Trotzdem rate ich ab.
Nicht wegen eines einzelnen Vorfalls, sondern wegen eines Musters über Jahre. Hier die belegten Fälle.
2020: Das Kundendaten-Leck
Am 14. Juli 2020 meldete ein Sicherheitsforscher Ledger, dass jemand über den API-Schlüssel eines Drittanbieters auf die Shop- und Marketing-Datenbank zugreifen konnte. Ledger sprach zuerst von rund 1 Million E-Mail-Adressen und rund 9.500 Datensätzen mit Name, Anschrift und Telefonnummer.
Am 20. Dezember 2020 tauchte die Datenbank kostenlos in einem Hackerforum auf. Da wurde klar: Es waren rund 272.000 Datensätze mit Name, Postanschrift und Telefonnummer, dazu über eine Million E-Mail-Adressen.
Kurz danach kam noch etwas raus. Mitarbeiter von Shopify, dem Shop-Dienstleister, hatten ebenfalls Kundendaten abgezogen. Bei diesem Shopify-Vorfall waren laut Ledger rund 292.000 Kunden betroffen. Der Datensatz überschnitt sich größtenteils mit dem ersten Leck, rund 20.000 Datensätze waren neu.
Das Problem: Wer auf so einer Liste steht, hat sehr wahrscheinlich Krypto. Und die Wohnadresse steht direkt daneben. Ledger selbst spricht von Phishing-Kampagnen per E-Mail und SMS, und Kunden hatten Angst vor Überfällen zu Hause. Auf Wallets und Guthaben hatte das Leck laut Ledger keinen Einfluss.
🧑 Aus meiner eigenen Erfahrung (persönliche Erinnerung und Meinung)
Ich war vom Ledger-Datenleck selbst betroffen, das war meiner Erinnerung nach vor etwa vier oder fünf Jahren, genau weiß ich es nicht mehr. Wie genau ich davon erfahren habe, weiß ich ehrlich gesagt nicht mehr. Ich meine, da kam eine Benachrichtigung, dass meine Daten kompromittiert sein könnten. Ob die von Apple kam oder von einem Sicherheitsdienst, kann ich heute nicht mehr sagen.
Danach ging es los. Phishing-Mails von angeblichen Ledger-Seiten. Dazu Anrufe von ausländischen Nummern, die ich irgendwann sperren musste.
Ledgers Reaktion damals habe ich als nicht kundenfreundlich empfunden. Das ist mein persönlicher Eindruck, keine Tatsachenbehauptung über Ledger. Mails oder andere Belege von damals habe ich nicht mehr. Nimm es also als das, was es ist: meine Erinnerung und meine Meinung.
Phishing erkennen: So fällst du nicht drauf rein
Ein Datenleck allein klaut dir noch keine Bitcoin. Gefährlich wird es danach, wenn die Mails, Briefe und Anrufe kommen. Drei Regeln schützen dich vor fast allem: Niemand fragt seriös nach deinen 24 Wörtern, das schreiben Ledger und BitBox beide klar. Gib die Wörter nie digital ein, sie gehören nur direkt in die Hardware-Wallet. Und nimm keine Links aus Mails, sondern tipp die Adresse selbst ein, wie es auch die Verbraucherzentrale empfiehlt.
Woran du falsche Absender, Druckmaschen und Fake-Anrufe erkennst und was du tust, wenn du schon geklickt hast, erkläre ich ausführlich in meinem Artikel Phishing bei Bitcoin: So erkennst du Betrug und schützt deine Seed-Phrase.
2023: Ledger Recover
Im Mai 2023 stellte Ledger „Ledger Recover“ vor. Ein freiwilliges Abo, zum Start laut CoinDesk für 9,99 US-Dollar im Monat. Dabei wird eine verschlüsselte Version deines Schlüssels in drei Teile zerlegt und an Ledger, Coincover und EscrowTech verteilt. Zum Wiederherstellen musst du dich mit Ausweis identifizieren.
Der Aufschrei war groß, und nicht nur wegen des Ausweises. Das eigentliche Problem: Recover zeigte, dass die Firmware den Schlüssel grundsätzlich nach außen geben kann.
Der Ledger-Support schrieb damals auf Twitter sinngemäß, es sei technisch schon immer möglich gewesen, Firmware zu schreiben, die Schlüssel herausgibt. Man habe Ledger schon immer vertraut, das nicht zu tun, ob man es wusste oder nicht. Der Tweet wurde gelöscht.
Ledger betonte, man könne und werde keine Schlüssel extrahieren, und jede Aktion müsse am Gerät bestätigt werden. Später verschob Ledger den Start und kündigte an, Teile des Codes offenzulegen.
Recover ist freiwillig, klar. Aber der Satz mit dem Vertrauen trifft genau den Punkt, warum mir geschlossene Firmware nicht reicht. Bei der BitBox kannst du nachprüfen, was die Firmware tut. Bei Ledger musst du es glauben.
Dezember 2023: Der Connect-Kit-Angriff
Am 14. Dezember 2023 fiel ein ehemaliger Ledger-Mitarbeiter auf Phishing herein. Sein Zugang zum JavaScript-Paketverzeichnis npm war nicht rechtzeitig entzogen worden.
Der Angreifer veröffentlichte damit manipulierte Versionen der Bibliothek „Ledger Connect Kit“. Die binden viele Krypto-Webseiten ein, um Ledger-Geräte anzusprechen. Die präparierte Version schob Nutzern betrügerische Transaktionen unter.
Laut Ledger war der Schadcode rund fünf Stunden online, Gelder flossen in weniger als zwei Stunden ab. Ledger selbst nannte rund 600.000 US-Dollar Schaden und sagte Entschädigung zu. Andere Schätzungen lagen eher bei rund 500.000 US-Dollar.
Fairerweise: Getroffen hat es vor allem Nutzer von Ethereum-Apps und ähnlichen Chains, die Transaktionen „blind“ signiert haben. Bitcoiner, die nur senden und empfangen, waren nicht das Ziel. Es zeigt aber, wie viele Baustellen an einem Multi-Coin-Ökosystem dranhängen.
Januar 2026: Wieder Kundendaten
Im Januar 2026 meldete Global-e unbefugten Zugriff auf Bestelldaten. Global-e ist ein Bestell- und Zahlungsdienstleister, über den auch Ledger.com verkauft. Betroffen waren Kunden, die dort über Global-e bestellt hatten.
Unabhängige Medien bestätigen, dass Namen und Kontaktdaten betroffen waren, Zahlungsdaten nicht. Welche Felder genau, etwa ob auch Postanschriften dabei waren, konnten wir nicht unabhängig bestätigen. Ledger betont, die eigenen Systeme seien nicht betroffen gewesen, und Global-e arbeitet auch für andere Marken. Wie viele Kunden es waren, wurde nicht öffentlich genannt.
Oktober 2026: Manipulierte Geräte mit Mobilfunk-Chip
Ganz aktuell, und die Lage entwickelt sich noch. Im Oktober 2026 wurde bekannt, dass manipulierte Ledger-Geräte verkauft wurden.
In den Geräten steckte ein zusätzlicher kleiner Chip mit eSIM und LTE-Modul. Der las beim Einrichten die Wiederherstellungswörter vom Display mit und schickte sie an die Angreifer. Ledger hat bestätigt, dass mindestens ein Gerät so ein Implantat enthielt. Eine Schwachstelle im Chip oder Betriebssystem gab es laut Ledger nicht, sondern einen Angriff auf den Vertriebsweg.
Welches Modell betroffen war, hat Ledger nicht offiziell gesagt. Sicherheitsforscher nennen die Nano X, heise berichtet zusätzlich von einer Ledger Flex.
Ledger selbst spricht von einem örtlich begrenzten Fall. Alle bestätigten Verluste betreffen laut Ledger Geräte des südostasiatischen Händlers CryptoBilis. Ledger bat Händler in Südostasien und Hongkong, den Verkauf auszusetzen. Eigene Stichproben, unter anderem in Deutschland, waren laut Ledger sauber.
heise berichtet allerdings von weiteren Funden. Käufer meldeten manipulierte Geräte, die über MediaMarkt Saturn in Deutschland gekauft wurden, und eine Ledger Flex aus Singapur. MediaMarkt Saturn hat den Verkauf von Ledger-Geräten daraufhin ausgesetzt. Bestätigt hat Ledger diese Fälle bisher nicht.
Solche Angriffe sind theoretisch bei jedem Hersteller denkbar, auch bei BitBox. Unangenehm ist aber: Laut Ledger kann die eigene Echtheitsprüfung solche Zusatzbauteile nicht erkennen, solange der echte Sicherheitschip unverändert ist. Für dich ist die Lehre wichtiger als die Schuldfrage. Sie steht im Praxisteil ganz oben.
Mein Fazit zu Ledger
Kein Hersteller ist fehlerfrei, auch BitBox nicht. Was mich bei Ledger stört, ist die Kombination.
Geschlossene Firmware. Ein Geschäftsmodell mit tausenden Coins und Token. Eine Recover-Funktion, die den Schlüssel nach außen geben kann. Und mehrfach Kundendaten in fremden Händen, 2020 mit Wohnadressen.
Für Bitcoin brauchst du das alles nicht.
Alternativen, die auch in Ordnung sind
Die BitBox ist nicht das einzige gute Gerät. Wenn du andere Prioritäten hast, schau dir diese an, jeweils als Bitcoin-only-Variante.
Trezor Safe 3, Safe 5 oder Safe 7 Bitcoin-only (Trezor, Tschechien). Trezor hat Open Source bei Hardware-Wallets groß gemacht und bietet alle aktuellen Modelle als Bitcoin-only an. Die Safe 5 Bitcoin-only kostet laut Trezor-Shop 129 € (Stand 27.10.2026), hat ein Farb-Touchdisplay und einen EAL6+-Sicherheitschip. Die Safe 7 gibt es seit Oktober 2025. Sie nutzt zusätzlich den Chip TROPIC01, dessen Aufbau laut Trezor offen einsehbar ist.
Vorteil: großer Hersteller, sehr gute Doku, viele Modelle.
Nachteil: Die Trezor Suite ist stark auf Kaufen, Verkaufen und Tauschen ausgerichtet, nicht jedermanns Sache. Und auch Trezor hatte 2026 ein Datenleck. Beim Versanddienstleister ShipMonk wurden laut Trezor die Daten von 80.689 Kunden offengelegt, meist Name, E-Mail, Telefonnummer und Lieferadresse. Was ich Ledger vorwerfe, muss ich hier fairerweise auch sagen.
Blockstream Jade (Blockstream). Komplett Open Source und klar auf Bitcoin fokussiert. Streng Bitcoin-only ist sie aber nicht: Jade unterstützt laut Blockstream auch die Liquid-Sidechain und deren Assets, darunter Tether (USDt). Statt eines klassischen Sicherheitschips nutzt sie ein Verfahren, das Blockstream „virtuelles Secure Element“ nennt. Die Jade Plus arbeitet auf Wunsch komplett ohne Kabel per QR-Code (air-gapped) und kostet laut Hersteller rund 170 US-Dollar (Stand 27.10.2026).
Vorteil: offen, günstig, flexibel.
Nachteil: Das Sicherheitskonzept ohne klassischen Chip ist anders und braucht mehr Erklärung. Die vielen Wahlmöglichkeiten machen die Einrichtung für Einsteiger weniger geradlinig. Und wer wirklich nur Bitcoin will, bekommt hier etwas mehr Code als nötig.
Coldcard Mk5 oder Q (Coinkite). Der Klassiker für Fortgeschrittene. Bitcoin-only, zwei Sicherheitschips verschiedener Hersteller, Notfall-PINs, Signieren ganz ohne Kabel per microSD oder QR-Code.
Aber: Im Juli 2026 wurde bekannt, dass ein Firmware-Fehler bei vielen Coldcard-Modellen die Zufallserzeugung geschwächt hatte, auch bei neueren Modellen vor den Korrekturen. Laut Coinkite haben Angreifer betroffene Schlüssel offline nachgerechnet und Gelder gestohlen. Neue Firmware behebt das für neue Wallets. Eine bereits betroffene Seed bleibt aber betroffen und muss umziehen.
Vorteil: enorme Funktionstiefe.
Nachteil: für Einsteiger zu viel, und der Vorfall 2026 ist ein echter Kratzer.
Du nutzt schon eine Coldcard? Dann lies die offizielle Sicherheitsseite (Link in den Quellen) und prüf, ob deine Seed betroffen ist. Übrigens: Eine Seed, die auf einer betroffenen Coldcard erzeugt und dann in eine BitBox importiert wurde, bleibt genauso betroffen.
Praxis: So machst du es richtig
Das beste Gerät bringt nichts, wenn Kauf oder Backup schiefgehen.
Ehrlich gesagt verlieren die meisten ihre Bitcoin nicht durch einen gehackten Chip. Sondern durch Phishing, falsche Backups oder einen verschwundenen Zettel.
1. Direkt beim Hersteller kaufen
Kauf deine Hardware-Wallet direkt im Shop des Herstellers. Nicht bei Marktplatz-Händlern, nicht auf eBay, nicht gebraucht. Auch nicht „originalverpackt“ vom Kumpel.
Der Ledger-Fall zeigt, warum. Jede Station zwischen Fabrik und dir ist eine Gelegenheit, etwas einzubauen. Und laut heise sind manipulierte Geräte wohl nicht nur bei einem kleinen Händler in Asien aufgetaucht.
Willst du doch über einen Händler kaufen, dann nur über einen, den der Hersteller selbst als offiziellen Partner nennt. Ganz ausschließen lässt sich das Risiko aber auch dort nicht.
Beim Auspacken: Die BitBox steckt in einem vakuumverschweißten Beutel mit grauem Muster an den Kanten. Ist der Beutel aufgeschnitten oder neu verschweißt? Dann Gerät nicht anschließen und den Support kontaktieren. Danach in der offiziellen App die Echtheitsprüfung durchlaufen lassen.
2. Die App nur von der offiziellen Seite
Lade die BitBoxApp nur über bitbox.swiss oder den offiziellen App-Store-Eintrag. Nicht über Suchmaschinen-Anzeigen, nicht über Links aus E-Mails. Gefälschte Wallet-Apps gehören zu den häufigsten Fallen.
3. Das Backup: microSD und Papier
Bei der Einrichtung schreibt die BitBox ein Backup auf die microSD-Karte. Mein Rat: Schreib dir zusätzlich die 24 Wörter auf.
microSD-Karten sind praktisch. Ob so eine Karte nach zehn Jahren in der Schublade noch lesbar ist, würde ich aber nicht dem Zufall überlassen. Bei größeren Beträgen lohnt sich ein Backup aus Metall, das Feuer und Wasser übersteht.
Die Grundregeln:
- Die Wörter nie abfotografieren. Nie in die Cloud, eine Notiz-App oder einen Passwortmanager.
- Nie in eine Webseite, App oder ein Support-Formular eintippen. Kein Hersteller fragt jemals danach. Wer fragt, will dich bestehlen.
- Backup und Gerät nicht am selben Ort lagern.
4. Die Passphrase, kurz erklärt
Die Passphrase ist ein optionales Extra-Wort oder ein Satz zu deinen 24 Wörtern. Damit entsteht eine komplett andere Wallet. Wer nur deine 24 Wörter findet, sieht eine leere oder kleine Wallet, aber nicht dein eigentliches Guthaben. Die BitBox kann das.
Der Haken: Vergisst du die Passphrase, ist das Geld weg. Niemand kann sie wiederherstellen. Sie muss exakt stimmen, Groß- und Kleinschreibung inklusive, und gehört getrennt von den 24 Wörtern gesichert.
Zum Start ist es völlig okay, ohne Passphrase anzufangen. Nachrüsten kannst du später, wenn du dich sicher fühlst.
5. Wiederherstellung testen, bevor viel drauf ist
Den Schritt lassen fast alle aus. Dabei ist er der wichtigste.
- Wallet einrichten, Backup machen, Wörter aufschreiben.
- Einen kleinen Betrag empfangen.
- Gerät zurücksetzen (oder ein zweites Gerät nehmen) und die Wallet aus deinen aufgeschriebenen Wörtern wiederherstellen.
- Prüfen: Ist der kleine Betrag wieder da? Stimmen die Empfangsadressen?
- Erst dann den Rest überweisen.
Die BitBox kann das microSD-Backup jederzeit prüfen. Den Test mit den Papier-Wörtern ersetzt das aber nicht.
6. Firmware aktuell halten
Die Lücken 2026 bei BitBox und Coldcard zeigen: Fehler werden gefunden, zunehmend auch mit KI-Hilfe. Die Lösung ist fast immer ein Update.
Schau regelmäßig in der App nach und spiel neue Firmware ein. Den Update-Hinweis am besten direkt in der installierten App anklicken, nie über einen Link in einer E-Mail.
Fazit
Wenn du nur Bitcoin hast, brauchst du keine Wallet für tausend andere Coins.
Ein Bitcoin-only-Gerät mit offener, überprüfbarer Firmware ist für die meisten die vernünftigste Wahl. Die BitBox02 Bitcoin-only und die Nova packen das in ein Gerät, mit dem auch Einsteiger gut klarkommen. Ledger würde ich wegen der geschlossenen Firmware und der Datenpannen meiden.
Am Ende entscheidet aber weniger das Gerät als dein Umgang damit. Direkt kaufen. Backup ordentlich machen. Wiederherstellung testen. Updates installieren.
Not your keys, not your coins. Keys selbst halten. Weiter stacken.
👉 BitBox02 Bitcoin-only im offiziellen Shop ansehen [Werbelink]
Passt dazu (Werbung in eigener Sache): Wer es liest, weiß Bescheid. Unser Hoodie „No Second Best“ im Bitty-Coinware-Shop.
Wichtig: Risiko- und Haftungshinweis
Keine Anlage-, Steuer- oder Rechtsberatung. Dieser Artikel ist meine persönliche Meinung und Erfahrung zu Sicherheitsfragen rund um Bitcoin. Er ist keine Anlageberatung, keine Steuerberatung, keine Rechtsberatung und keine Aufforderung, Bitcoin oder ein bestimmtes Produkt zu kaufen.
Interessenkonflikt: Ich halte selbst Bitcoin.
Bitcoin ist riskant. Der Kurs schwankt stark, ein Totalverlust ist möglich. Investiere nur Geld, dessen Verlust du verkraften kannst.
Selbstverwahrung heißt volle Verantwortung. Gehen Gerät, Wiederherstellungswörter und Passphrase verloren oder in falsche Hände, kann niemand deine Bitcoin zurückholen.
Stand der Angaben: Preise, Firmware-Versionen und Vorfälle geben den Stand vom 27.10.2026 wieder und können sich ändern. Triff deine Entscheidungen selbst und hol dir im Zweifel eine fachkundige Beratung.
Quellen
Alle Quellen abgerufen am 27.10.2026.
BitBox / Shift Crypto
- BitBox02 Produktseite und Vergleich Nova: https://bitbox.swiss/de/bitbox02/
- Sicherheitsfunktionen (Dual-Chip, Seed-Speicherung, 24 Wörter, fünf Zufallsquellen, reproduzierbare Builds, Anti-Klepto, Gehäuse): https://bitbox.swiss/de/bitbox02/sicherheit/
- Über Shift Crypto, Geschichte seit 2015: https://bitbox.swiss/de/ueber-uns/
- Pressemitteilung Launch BitBox02 und Bitcoin-only-Edition, 25.09.2019: https://medium.com/shiftcrypto/zurich-based-shift-cryptosecurity-launches-second-generation-swiss-made-open-source-bitbox02-d72db860c0ea
- ETH Zürich, Spin-off Shift Cryptosecurity: https://bsse.ethz.ch/bel/spin-offs/shift-devices-ag.html
- Handelsregister Shift Crypto AG (SHAB 06.04.2020): https://www.shab.ch/shabforms/servlet/Search?DOCID=HR01-1004866232&EID=7
- Jonas Schnelli verlässt Bitcoin Core, ForkLog 22.10.2021: https://forklog.com/en/jonas-schnelli-leaves-the-bitcoin-core-development-team/
- Vorstellung BitBox02 Nova, 20.06.2025: https://blog.bitbox.swiss/en/introducing-bitbox02-nova/
- Dixence-Update 9.26.5, 17.08.2026 (Bitcoin-only nicht betroffen): https://blog.bitbox.swiss/de/bitbox-08-2026-dixence-update/
- Cointelegraph zum Dixence-Update, 18.08.2026: https://ct.com/news/bitbox-patches-severe-wallet-firmware-flaws
- Brevo-Vorfall, September 2026: https://blog.bitbox.swiss/en/email-address-exposure-at-newsletter-provider-brevo/
- The Record zu Brevo/Phishing (Trezor, BitBox, CoinTracking), 10.09.2026: https://therecord.media/trezor-bitbox-cointracking-phishing-crypto-holders
- Lieferkette und Verpackung, 23.10.2026: https://blog.bitbox.swiss/en/from-production-to-first-use-how-we-reduce-supply-chain-risk/
- BitBox nicht von Coldcard-RNG-Lücke betroffen, 31.07.2026: https://blog.bitbox.swiss/en/bitbox-is-not-affected-by-the-coldcard-rng-vulnerability/
- Preise im Shop: https://shop.bitbox.swiss/de/products/bitbox02-80/ und https://shop.bitbox.swiss/de/products/bitbox02-nova-79/
Ledger
- CEO-Statement zum Datenleck, 21.12.2020: https://www.ledger.com/de/mitteilung-des-ceo-von-ledger-update-zur-datenschutzverletzung-im-juli-trotz-des-leaks-sind-ihre-kryptowaehrungen-sicher
- Ledger-Update zum Datenleck und Shopify-Vorfall, 13.01.2021: https://www.ledger.com/de/update-massnahmen-zum-schutz-ihrer-daten-und-zur-verfolgung-der-betrueger
- FAQ zum Datenleck und Shopify-Vorfall: https://support.ledger.com/hc/en-us/articles/360015559320–ENG-FR-SPA-GER-E-commerce-and-Marketing-data-breach-FAQ
- BleepingComputer zum Leak im Forum, 21.12.2020: https://www.bleepingcomputer.com/news/security/physical-addresses-of-270k-ledger-owners-leaked-on-hacker-forum/
- CoinDesk zu Ledger Recover (Preis zum Start, Aufteilung, Ausweis), 16.05.2023: https://www.coindesk.com/tech/2023/05/16/ledger-bats-back-criticism-of-new-wallet-recovery-service
- CoinDesk zum gelöschten Support-Tweet, 18.05.2023: https://www.coindesk.com/business/2023/05/18/ledger-continues-to-defend-recovery-system-says-its-always-technically-possible-to-extract-users-keys
- Ledger zu Recover (Coincover, Ledger, EscrowTech), 25.07.2023: https://www.ledger.com/blog/part-1-genesis-of-ledger-recover-self-custody-without-compromise
- Statement von Pascal Gauthier zu Recover, 23.05.2023: https://www.ledger.com/de/ledger-recover-eine-nachricht-von-pascal-gauthier-chairman-und-ceo-von-ledger
- Ledger Security Incident Report Connect Kit, 20.12.2023: https://www.ledger.com/blog/security-incident-report
- The Block zu Schaden und Entschädigung: https://www.theblock.co/post/268627/ledger-to-remove-blind-sign-after-connect-kit-exploit-promises-to-return-funds
- BleepingComputer zu Global-e, 05.01.2026: https://www.bleepingcomputer.com/news/security/ledger-customers-impacted-by-third-party-global-e-data-breach/
- Ledger zum Global-e-Vorfall, Januar 2026: https://support.ledger.com/article/Global-e-Incident-to-Order-Data—January-2026
- Ledger zum Hardware-Implantat, 15.10.2026: https://www.ledger.com/blog-response-hardware-implant-attack
- BleepingComputer zum Implantat, 12.10.2026: https://www.bleepingcomputer.com/news/security/ledger-confirms-hardware-wallet-spy-implant-behind-crypto-thefts/
- CoinDesk zum Implantat und CryptoBilis, 12.10.2026: https://www.coindesk.com/tech/2026/10/12/ledger-says-unauthorized-implant-found-in-at-least-one-device-sold-by-cryptobilis
- heise zu Funden bei MediaMarkt Saturn und in Singapur, 15.10.2026: https://www.heise.de/news/Verwanzte-Krypto-Wallets-von-Ledger-Problem-groesser-als-gedacht-11488785.html
Phishing (abgerufen am 27.10.2026)
- Ledger: Ongoing phishing campaigns: https://www.ledger.com/de/phishing-campaigns-status
- BitBox Support: Identify phishing scams and protect your wallet (Stand 23.10.2026): https://support.bitbox.swiss/security/identify-phishing-scams
- Verbraucherzentrale: Phishing-Mails, woran Sie sie erkennen: https://www.verbraucherzentrale.de/wissen/digitale-welt/phishingradar/phishingmails-woran-sie-sie-erkennen-und-worauf-sie-achten-muessen-6073
Weitere Quellen zu Phishing (BSI, Verbraucherzentrale Niedersachsen, Ledger Support, BitBox Blog) stehen im Phishing-Artikel.
Alternativen
- Trezor Safe 5 Bitcoin-only (Preis, Chip): https://trezor.io/de/trezor-safe-5-bitcoin-only
- Trezor Safe 7 Launch, 21.10.2025: https://trezor.io/blog/news/meet-trezor-safe-7-the-first-quantum-ready-hardware-wallet-with-a-next-gen-secure-element-chip
- Trezor zum ShipMonk-Datenleck (80.689 Betroffene), 13.08./04.09.2026: https://trezor.io/blog/news/recent-customer-data-exposed-in-shipping-provider-incident
- Blockstream Jade: https://blockstream.com/jade/
- Blockstream zu Jade und Liquid-Assets inkl. USDt, 03.01.2021: https://blockstream.com/press-releases/2021-01-03-secure-your-bitcoin-and-liquid-assets-with-the-new-blockstream-jade-hardware-wallet/
- Coldcard Produktseite: https://coldcard.com/
- Coinkite-Warnung zum RNG-Fehler, 30.07.2026: https://blog.coinkite.com/coldcard-mk3-seed-generation-warning/
- Coldcard Sicherheitsstatus zum RNG-Vorfall 2026: https://coldcard.com/security/status
- heise zum Coldcard-Vorfall, 04.08.2026: https://www.heise.de/news/Seed-phrases-leicht-zu-erraten-Kryptodiebe-leeren-Offline-Wallets-11395942.html
Bildnachweis: Titelbild „BitBox02“ von BitBox / Shift Crypto, Nutzung mit freundlicher Genehmigung.